هاكر استخدم AI Agents لاختراق أكثر من 100 شركة.. هكذا نفّذ الهجمات
هاكر استخدم AI Agents لاختراق أكثر من 100 شركة.. هكذا نفّذ الهجمات
كشفت تقارير حديثة عن حملة إلكترونية مثيرة للقلق استخدم خلالها هاكر ناطق بالصينية وكلاء ذكاء اصطناعي مستقلين لتنفيذ عمليات اختراق على نطاق واسع، مستهدفاً أكثر من 1,200 موقع إلكتروني حول العالم.
ووفقاً للتحقيق الذي نقلته Reuters عن باحثين في مجال الأمن السيبراني، تمكن المهاجمون من اختراق أكثر من 100 شركة، في حادثة تُظهر كيف يمكن للذكاء الاصطناعي أن يغيّر طريقة تنفيذ الهجمات الإلكترونية ويقلل بشكل كبير من حجم التدخل البشري المطلوب.
كيف استخدم الهاكر الذكاء الاصطناعي؟
بدلاً من الاعتماد على أساليب الاختراق التقليدية التي تتطلب من المهاجم تنفيذ العديد من الخطوات يدوياً، استخدم الهاكر منصة مفتوحة المصدر للذكاء الاصطناعي تُعرف باسم Cairn لتنسيق مجموعة من وكلاء AI القادرين على تنفيذ مهام متعددة بشكل شبه مستقل.
هذه الوكلاء تمكنوا من تنفيذ عمليات مثل اكتشاف الأنظمة المستهدفة، البحث عن نقاط الضعف، تحليل البنية التحتية للمواقع، ومحاولة استغلال الثغرات للوصول إلى الأنظمة.
وبذلك أصبح دور الإنسان محدوداً مقارنة بالهجمات التقليدية، حيث كان بإمكان وكلاء الذكاء الاصطناعي مواصلة عمليات البحث والاستطلاع وتنفيذ الخطوات التالية دون الحاجة إلى توجيه مستمر.
أكثر من 1,200 موقع كان ضمن قائمة الأهداف
بدأت الحملة في 25 سبتمبر 2026، واستهدفت مواقع للتجارة الإلكترونية وشركات في عدة دول، من بينها الولايات المتحدة وكندا وأستراليا واليابان.
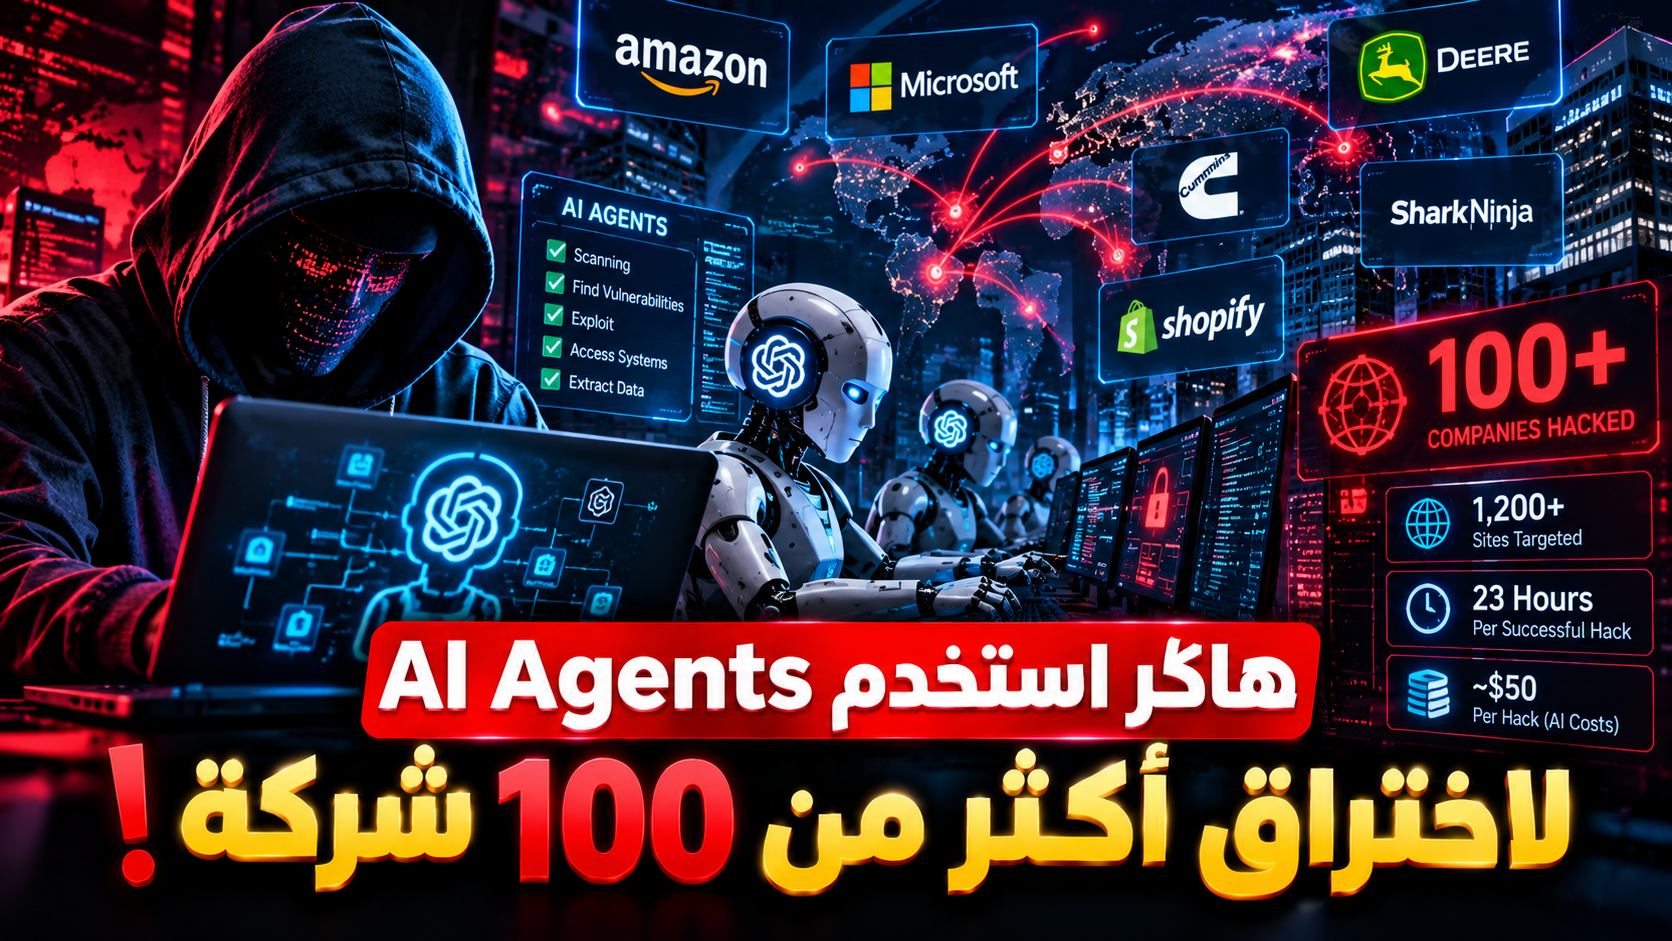
وبحسب الباحثين، حاولت الوكلاء الوصول إلى أكثر من 1,200 موقع، بينما نجحت الحملة في اختراق أكثر من 100 شركة.
ومن بين الشركات التي ظهرت ضمن الأهداف شركات معروفة مثل Deere وSharkNinja وCummins.
الذكاء الاصطناعي نفّذ ساعات من العمل بشكل مستقل
أحد أكثر الجوانب إثارة للاهتمام في هذه الحملة هو المدة التي تمكنت خلالها الوكلاء من العمل دون تدخل بشري كبير.
وفقاً للباحث الأمني Snorre Fagerland من شركة NorForge، استغرقت عملية اختراق ناجحة عادةً حوالي 23 ساعة من العمل الآلي.
خلال هذه الفترة، كان وكلاء الذكاء الاصطناعي قادرين على مواصلة عمليات الاستطلاع والتحليل والبحث عن نقاط الضعف ومحاولة الوصول إلى الأنظمة المستهدفة.
التكلفة كانت منخفضة بشكل مفاجئ
إحدى النقاط التي تجعل هذا النوع من الهجمات مثيراً للقلق هي انخفاض التكلفة مقارنة بحجم العمليات التي يمكن تنفيذها.
تشير التقديرات إلى أن عملية اختراق ناجحة كانت تكلف في المتوسط حوالي 50 دولاراً فقط من استخدام خدمات الذكاء الاصطناعي.
أما الحملة بأكملها فقد استهلكت ما يقارب 5,000 دولار من موارد الذكاء الاصطناعي.
هذا يعني أن المهاجم يستطيع استخدام ميزانية محدودة نسبياً لتنفيذ عمليات استطلاع واختراق على عدد كبير جداً من الأهداف.
ما الذي جعل هذه الهجمات مختلفة؟
الهجمات الإلكترونية المدعومة بالذكاء الاصطناعي ليست جديدة تماماً، لكن الجديد في هذه الحالة هو مستوى الاستقلالية الذي أصبحت تتمتع به الوكلاء.
في الهجمات التقليدية، يحتاج المهاجم إلى دراسة الهدف، البحث عن الثغرات، اختبارها، تعديل أدواته، ثم الانتقال إلى الخطوة التالية.
أما مع AI Agents، فيمكن تقسيم الهدف إلى مجموعة من المهام، ثم ترك الوكيل ينفذها واحدة تلو الأخرى باستخدام الأدوات المتاحة له.
وهذا يفتح الباب أمام نوع جديد من الهجمات يمكن أن تعمل فيه أنظمة الذكاء الاصطناعي لفترات طويلة وبسرعة أكبر بكثير من الإنسان.
هل تم سرقة بيانات حساسة؟
حتى الآن، لا تزال الصورة الكاملة حول البيانات التي تم الوصول إليها غير واضحة.
بعض الشركات التي تم الإبلاغ عن استهدافها قالت إنها اتخذت إجراءات لمعالجة المشكلة، بينما لم تظهر في بعض الحالات أدلة على الوصول إلى معلومات حساسة.
وهذا مهم، لأن نجاح المهاجم في الوصول إلى نظام لا يعني بالضرورة أنه تمكن من سرقة بيانات العملاء أو المعلومات السرية.
لماذا يشكل AI Agents تهديداً جديداً للأمن السيبراني؟
تكمن المشكلة في أن وكلاء الذكاء الاصطناعي يمكنهم الجمع بين عدة قدرات في نظام واحد.
يمكن للوكيل تحليل المعلومات، كتابة أو تعديل الأكواد، استخدام أدوات خارجية، البحث عن أهداف، اتخاذ قرارات بناءً على النتائج، ثم الانتقال تلقائياً إلى الخطوة التالية.
هذا يجعل الذكاء الاصطناعي أداة يمكن استخدامها ليس فقط للمساعدة في تنفيذ الهجمات، وإنما أيضاً في أتمتة أجزاء كبيرة من دورة الهجوم الإلكتروني.
ومع تطور النماذج، قد يصبح الفرق بين هجوم يحتاج إلى فريق متخصص وهجوم يمكن إطلاقه بواسطة شخص واحد أقل وضوحاً.
الشركات بدأت تتعامل مع AI Agents كتهديد داخلي محتمل
هذه الحادثة تأتي في وقت تتزايد فيه التحذيرات من أن وكلاء الذكاء الاصطناعي قد يتحولون إلى نوع جديد من المخاطر الأمنية داخل المؤسسات.
Microsoft، على سبيل المثال، بدأت في تطوير أدوات لمراقبة وكلاء الذكاء الاصطناعي واكتشافهم والتحكم في الصلاحيات التي يمتلكونها داخل بيئات الشركات.
والفكرة الأساسية هي أن الوكيل الذي يمتلك صلاحيات واسعة يجب ألا يُعامل كبرنامج عادي، بل كنظام قادر على اتخاذ إجراءات متعددة داخل الشبكة.
هل نحن أمام عصر جديد من الاختراقات؟
ربما يكون أهم ما تكشفه هذه الحملة ليس عدد الشركات التي تم اختراقها، وإنما الطريقة التي تم بها تنفيذ العمليات.
الذكاء الاصطناعي بدأ ينتقل من مجرد أداة تساعد الهاكر إلى نظام يستطيع تنفيذ أجزاء متكاملة من عملية الهجوم.
وإذا استمرت قدرات AI Agents في التطور، فقد تصبح الهجمات المستقبلية أسرع، وأوسع نطاقاً، وأقل تكلفة، وأكثر قدرة على التكيف مع أنظمة الحماية.
الخلاصة
تكشف هذه الحملة عن تحول مهم في عالم الأمن السيبراني: الذكاء الاصطناعي لم يعد مجرد أداة يستخدمها المهاجم، بل يمكن أن يصبح جزءاً من القوة التي تنفذ الهجوم نفسه.
استهداف أكثر من 1,200 موقع واختراق أكثر من 100 شركة باستخدام وكلاء AI يعملون بدرجة عالية من الاستقلالية يوضح حجم التغيير الذي يمكن أن تحدثه هذه التكنولوجيا في عالم الأمن الرقمي.
ومع استمرار تطور AI Agents، ستصبح حماية الأنظمة من الهجمات الآلية أكثر أهمية من أي وقت مضى.
السؤال لم يعد فقط: هل يستطيع الذكاء الاصطناعي اكتشاف الثغرات؟
بل: ماذا يحدث عندما يستخدمه المهاجم لاكتشافها واستغلالها بشكل مستقل؟
#الذكاء الاصطناعي#AI Agents#الذكاء الاصطناعي التوليدي#التكنولوجيا#الأمن السيبراني#الاختراق#Hackers#Cybersecurity#AI Hacking#Cairn#Autonomous AI